Злам МНС рф після ”Повітряної тривоги”: можлива відповідь?
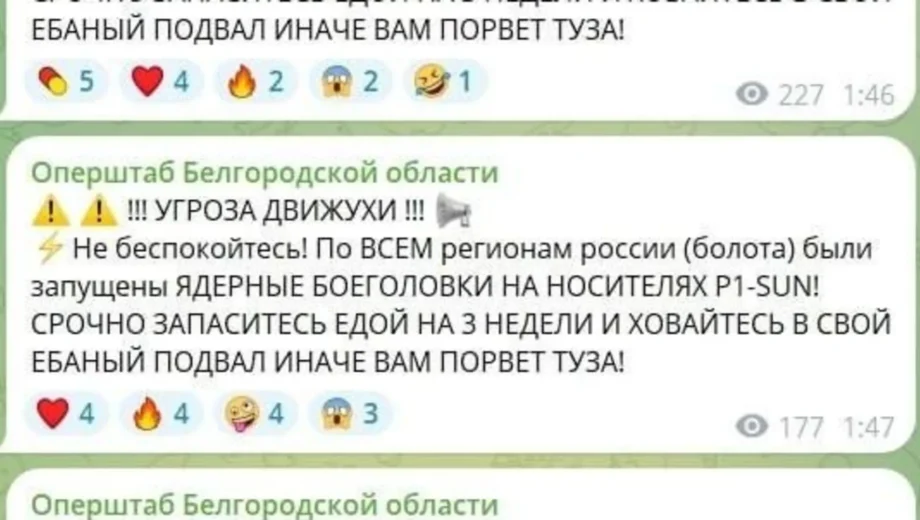
У ніч на 2 листопада в росії через зламаний застосунок МНС розіслали неправдиві попередження про нібито запуск ядерних боєголовок. Інцидент стався після атаки на український застосунок “Повітряна тривога”, однак підтверджень, що російський сервіс зламали саме у відповідь, наразі немає.
Користувачам у росії надійшли повідомлення із заголовком “Угроза движухи”. У тексті стверджувалося, що по всіх регіонах країни нібито запущені ядерні боєголовки. Одержувачів закликали запастися їжею на три тижні та ховатися в підвалах. Розсилка містила лайку й глузливі формулювання.
За повідомленнями медіа, аналогічні публікації з’явилися також у низці регіональних каналів МНС та оперативних штабів. Згодом частину повідомлень видалили. Заява про удар “по всіх регіонах” була змістом фейкової розсилки, а не підтвердженням її охоплення.
Російське МНС визнало кібератаку на мобільний застосунок. У відомстві повідомили, що зловмисникам вдалося поширити неправдиву інформацію, а фахівці працюють над усуненням вразливості та відновленням роботи сервісу.
Особливої уваги інцидент набув через послідовність подій. Напередодні ввечері, 1 листопада, український застосунок “Повітряна тривога” також почав надсилати неправдиві повідомлення — про радіаційну та хімічну небезпеку, вуличні бої й інші загрози. Команда сервісу підтвердила несанкціоноване втручання та тимчасово призупинила його роботу.
Така хронологія дає підстави поставити питання про можливу атаку у відповідь. Проте сама близькість у часі не доводить спільного задуму чи мотиву помсти. У перевірених повідомленнях немає підтвердження особи організаторів російського зламу або їхнього зв’язку з українським інцидентом.
Водночас атака продемонструвала конкретну слабкість захисту російського державного застосунку: сторонні особи змогли використати його для розсилки фальшивих попереджень. Наслідком такого втручання може бути підрив довіри до наступних повідомлень про небезпеку.
У МНС рф запевняють, що злам не вплинув на основні канали оповіщення — сирени, гучномовці, SMS, теле- та радіомовлення. Застосунок там назвали допоміжним сервісом. Отже, підтверджений провал стосується саме його захисту; даних про компрометацію всієї системи оповіщення немає.
Нагадаємо, СтопКор раніше повідомляв про злам понад 100 українських сайтів. За даними CERT-UA, зловмисники використовували підроблену перевірку “Я не робот”, щоб спонукати відвідувачів запускати шкідливі команди на своїх комп’ютерах.
Також редакція розповідала, як СтопКор відбив масштабну DDoS-атаку. Тоді технічні фахівці зафіксували понад пів мільярда шкідливих запитів і посилили захист ресурсу.