Взлом МЧС рф после украинской »Тревоги»: возможная ответка?
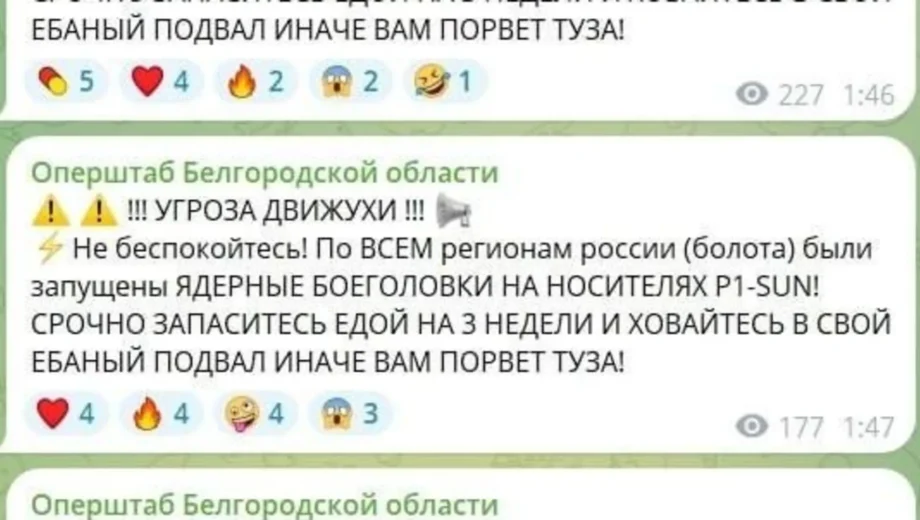
В ночь на 2 ноября в россии через взломанное приложение МЧС разослали ложные предупреждения о якобы запуске ядерных боеголовок. Инцидент произошёл после атаки на украинское приложение «Повітряна тривога», однако подтверждений, что российский сервис взломали именно в ответ, пока нет.
Пользователям в россии поступили сообщения с заголовком «Угроза движухи». В тексте утверждалось, что по всем регионам страны якобы запущены ядерные боеголовки. Получателей призывали запастись едой на три недели и прятаться в подвалах. Рассылка содержала нецензурную лексику и насмешливые формулировки.
По сообщениям СМИ, аналогичные публикации появились также в ряде региональных каналов МЧС и оперативных штабов. Впоследствии часть сообщений удалили. Утверждение об ударе «по всем регионам» было содержанием фейковой рассылки, а не подтверждением её охвата.
Российское МЧС признало кибератаку на мобильное приложение. В ведомстве сообщили, что злоумышленникам удалось распространить ложную информацию, а специалисты работают над устранением уязвимости и восстановлением работы сервиса.
Особое внимание к инциденту привлекла последовательность событий. Накануне вечером, 1 ноября, украинское приложение «Повітряна тривога» также начало рассылать ложные уведомления — о радиационной и химической опасности, уличных боях и других угрозах. Команда сервиса подтвердила несанкционированное вмешательство и временно приостановила его работу.
Такая хронология позволяет поставить вопрос о возможной ответной атаке. Однако близость событий по времени сама по себе не доказывает общего замысла или мотива мести. В проверенных сообщениях нет подтверждения личности организаторов российского взлома или их связи с украинским инцидентом.
При этом атака продемонстрировала конкретную слабость защиты российского государственного приложения: посторонние смогли использовать его для рассылки фальшивых предупреждений. Последствием такого вмешательства может стать подрыв доверия к следующим сообщениям об опасности.
В МЧС рф заверяют, что взлом не повлиял на основные каналы оповещения — сирены, громкоговорители, SMS, теле- и радиовещание. Приложение там назвали вспомогательным сервисом. Таким образом, подтверждённый провал касается именно его защиты; данных о компрометации всей системы оповещения нет.
Напомним, ранее СтопКор сообщал о взломе более 100 украинских сайтов. По данным CERT-UA, злоумышленники использовали поддельную проверку «Я не робот», чтобы заставить посетителей запускать вредоносные команды на своих компьютерах.
Также редакция рассказывала, как СтопКор отразил масштабную DDoS-атаку. Тогда технические специалисты зафиксировали более полумиллиарда вредоносных запросов и усилили защиту ресурса.